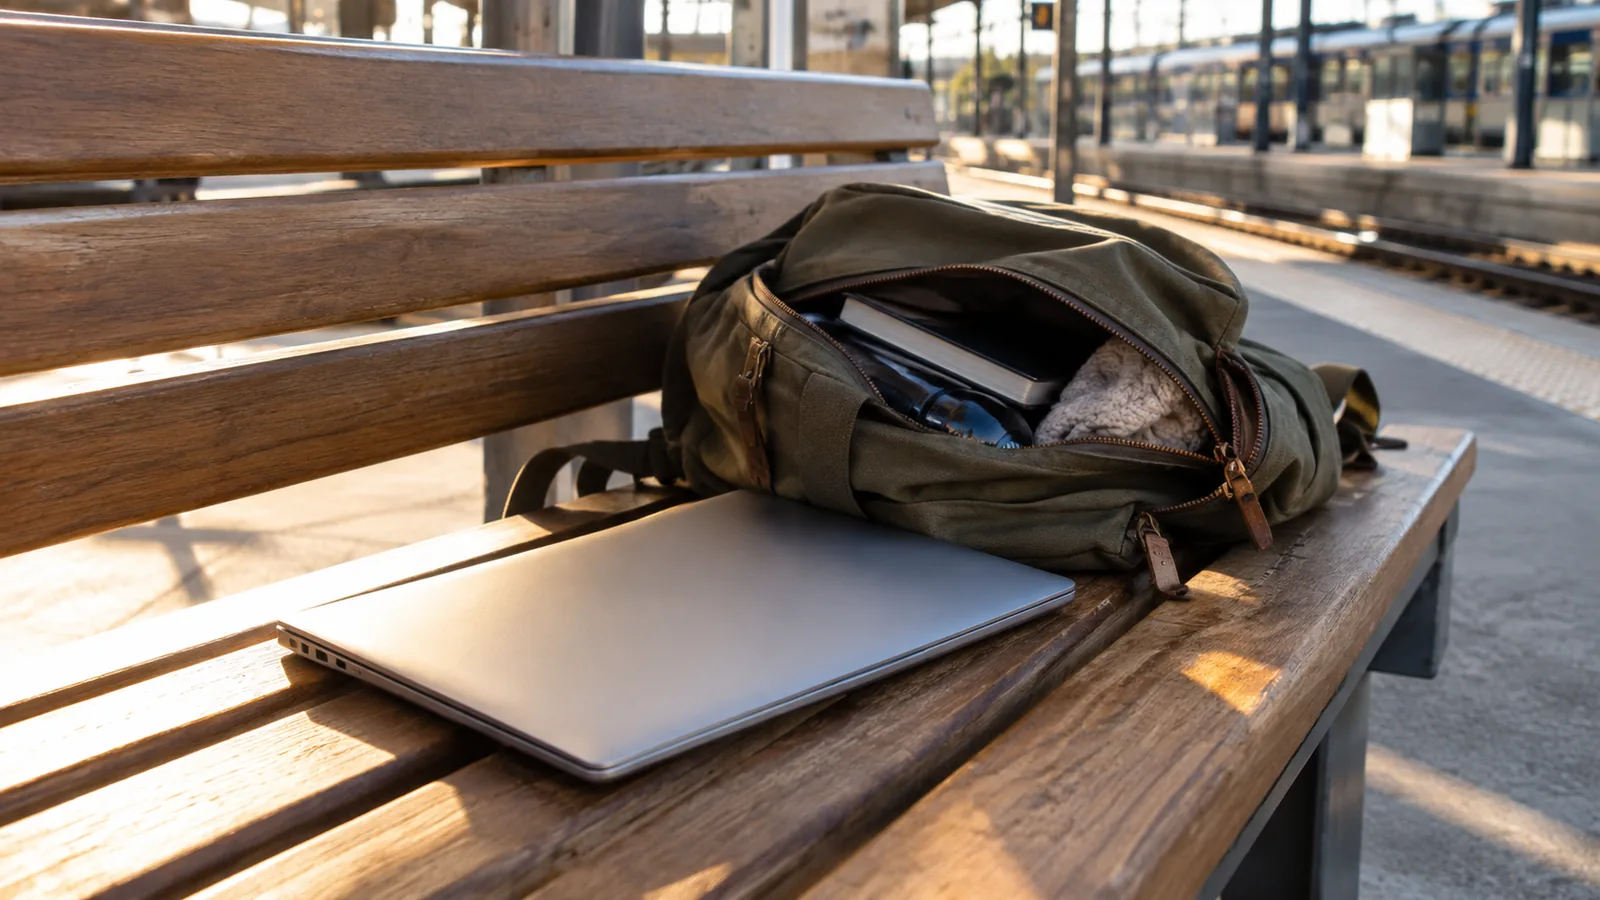
Le portable disparaît d’un train, d’une voiture ou d’un bureau. La première inquiétude concerne souvent sa valeur. La seconde est plus difficile à chiffrer : que peut-on récupérer dans les fichiers, les messages et les comptes restés sur la machine ? Un disque chiffré réduit un risque précis, mais ne transforme pas un ordinateur perdu en objet sans aucune information exploitable.
Pour évaluer la situation, il faut connaître l’état du matériel au moment de sa disparition, la protection réellement activée et les comptes auxquels il donnait accès. La présence d’un mot de passe Windows ne répond pas à toutes ces questions. Une procédure préparée à l’avance évite de découvrir les dépendances quand le PC n’est déjà plus disponible.
En bref — Le chiffrement du disque protège principalement les données au repos contre une lecture non autorisée. Il ne remplace ni le verrouillage de session, ni la protection des comptes, ni une sauvegarde. Vérifiez l’état de protection, conservez le moyen de récupération séparément et préparez les actions à effectuer en cas de perte.
Le mot de passe de session et le chiffrement ne font pas le même travail
Le mot de passe de connexion permet au système de décider qui peut ouvrir une session. Le chiffrement transforme les données stockées pour qu’elles ne puissent pas être lues normalement sans la clé appropriée. Les deux protections peuvent se compléter, mais l’une ne prouve pas que l’autre existe.
Cette différence devient concrète lorsque le support de stockage est retiré de l’ordinateur. Un contrôle d’accès réalisé par le système installé ne suffit pas à lui seul à garantir la confidentialité du disque face à une lecture depuis un autre environnement. Le chiffrement vise précisément à rendre cette lecture inexploitable sans les moyens de déverrouillage requis.
Sur Windows, BitLocker permet de chiffrer des volumes. Certains appareils disposent aussi d’une fonction de chiffrement de l’appareil dont les conditions d’activation diffèrent selon la configuration et l’édition. Sur d’autres plateformes, des mécanismes équivalents existent, avec leurs propres paramètres et méthodes de récupération. Il faut vérifier la fonction réelle, pas uniquement le nom commercial de la machine.
Microsoft distingue le chiffrement du volume et la protection de ses clés. Un volume peut être chiffré alors que la protection est suspendue dans certaines opérations de maintenance. Pour un inventaire de sécurité, « les données sont chiffrées » et « la protection est actuellement active » doivent donc être contrôlés séparément.
Vous n’avez pas besoin de modifier des paramètres avancés au hasard pour faire ce premier bilan. Consultez les informations du système ou demandez à l’administrateur du parc de confirmer l’état du volume, les protecteurs prévus et la procédure de récupération. Sur une machine d’entreprise, les règles de l’organisation priment sur une manipulation personnelle.
Le bon contrôle porte sur un état, pas sur une impression.
L’état de l’ordinateur change l’analyse
Un portable éteint, un portable simplement verrouillé et une session ouverte ne présentent pas le même scénario. Lorsqu’un utilisateur travaille normalement, le système doit accéder aux fichiers autorisés. Le chiffrement au repos n’empêche donc pas, par principe, une personne utilisant une session déjà ouverte de consulter les documents que cette session peut lire.
Fermer le capot n’est pas une preuve d’extinction. Selon les réglages et le matériel, cette action peut déclencher une veille ou une autre transition. Les clés, les accès et les mécanismes de reprise dépendent alors du système et de sa configuration. Il serait trompeur de promettre une protection identique pour tous les états d’alimentation.
Pour les situations à risque, demandez une consigne adaptée à votre parc : verrouillage, extinction, reprise et éventuelle authentification supplémentaire au démarrage. Cette consigne doit être compatible avec le matériel et les politiques de sécurité. Modifier seul le firmware ou les protecteurs de chiffrement peut déclencher un écran de récupération sans apporter la protection recherchée.
Le point pratique est simple : notez ce que signifie réellement votre geste quotidien. Si vous emportez le PC fermé dans un sac, savez-vous dans quel état il se trouve ? Si vous quittez un bureau, la session se verrouille-t-elle ? Si quelqu’un récupère l’appareil ouvert, quelles applications et quelles données sont déjà accessibles ?
| Situation à examiner | Ce que le chiffrement peut protéger | Ce qu’il faut vérifier en plus |
|---|---|---|
| Disque lu depuis un autre appareil | Les données du volume protégé | Protection active et absence de clé accessible |
| Ordinateur éteint | Les données au repos selon la configuration | Démarrage, protecteurs et récupération |
| Session verrouillée ou appareil en veille | Un contexte dépendant du système | Politique de reprise et état réel |
| Session ouverte | Pas les fichiers déjà lisibles par l’utilisateur | Accès applicatifs et verrouillage immédiat |
| Copie envoyée dans un service cloud | Pas cette copie distante | Sécurité du compte et des partages |
Cette grille ne certifie aucun équipement. Elle permet de distinguer les questions et de fournir une description utile à un technicien. En cas de perte, l’incertitude sur l’état doit être conservée dans l’analyse, plutôt que remplacée par l’hypothèse la plus rassurante.
Les copies situées ailleurs restent un autre sujet.
Un dossier chiffré sur le disque peut avoir été synchronisé dans le cloud, partagé par email ou copié sur une clé USB. Le chiffrement du portable ne protège pas automatiquement toutes ces autres copies. Chaque support et chaque compte possède son propre périmètre de sécurité.
Il faut distinguer la disponibilité d’un stockage cloud et la protection indépendante de ses copies. Après un vol, cette distinction permet aussi de déterminer ce que l’on peut restaurer sans confondre restauration et confidentialité.
Ce que protège chaque mesure
| Repère | Rôle et contrôle |
|---|---|
| Chiffrement du volume | Limite la lecture hors ligne lorsque la protection est active et les clés restent protégées. |
| Verrouillage de session | Restreint l’usage de la session ; son effet dépend de la configuration et de l’état du poste. |
| Révocation des accès | Traite les sessions et comptes exposés ; elle ne remplace pas le chiffrement du disque. |
| Sauvegarde indépendante | Permet une récupération des fichiers ; sa disponibilité doit être contrôlée séparément. |
Vérifier le moyen de récupération avant d’en avoir besoin
Le mécanisme de récupération constitue une porte d’accès légitime aux données. Il doit être conservé de façon accessible pour la personne autorisée et protégée contre les autres. Une clé sauvegardée uniquement sur le disque qu’elle doit déverrouiller crée une dépendance inutilisable lorsque celui-ci est bloqué.
La ranger dans le même sac que l’ordinateur pose un autre problème. Si le matériel et le moyen de récupération disparaissent ensemble, la séparation attendue n’existe plus. Microsoft recommande explicitement de ne pas conserver une impression ou un support de récupération avec le PC protégé.
En entreprise, identifiez le service responsable, le canal de contact et les informations nécessaires pour retrouver la bonne clé. Demandez également comment l’identité du demandeur est vérifiée. Une procédure de secours ne doit pas rendre le secret accessible à n’importe quelle personne connaissant le nom de l’utilisateur.
Pour un ordinateur personnel, vérifiez que le compte utilisé pour retrouver la récupération est lui-même accessible depuis un autre appareil. Cela ne signifie pas qu’il faut publier la clé dans un document partagé. Il s’agit de tester l’accès à son lieu de conservation, avec des moyens d’authentification qui ne dépendent pas uniquement du portable.
Le guide de préparation à la récupération BitLocker détaillera ce contrôle. Dans le présent bilan, gardez déjà le numéro de série, le compte de rattachement et une trace de l’état de protection. Évitez d’ajouter la clé secrète elle-même à un inventaire que trop de personnes peuvent consulter.
Les premières actions après la disparition
Commencez par informer le responsable informatique si l’ordinateur appartient à une organisation. Donnez l’heure, le lieu, l’état probable de la machine, les comptes utilisés et les données présentes. Ne réduisez pas l’incident à « le disque était chiffré » sans fournir les éléments permettant de confirmer cette affirmation.
Préparez ensuite la liste des accès distants : messagerie, stockage, outils collaboratifs, VPN, comptes administratifs et applications professionnelles. Une session ou un jeton déjà autorisé peut demander une révocation distincte du changement de mot de passe. Les possibilités exactes dépendent de chaque service.
Révoquer un appareil, fermer ses sessions et modifier un mot de passe sont des opérations différentes. Faites-les selon les procédures de vos fournisseurs et de l’organisation. Vérifiez le résultat depuis un appareil de confiance. Lorsque le compte fournit un historique, examinez les connexions, partages et modifications inattendus.
Un effacement à distance peut être utile lorsqu’il est prévu et correctement déployé. Il ne faut pas le présenter comme certain : il dépend notamment de l’état du terminal, de sa connexion et du service de gestion. Une commande envoyée n’est pas une preuve que les données ont déjà été effacées.
Conservez les informations utiles pour la déclaration du vol et pour l’analyse de l’incident. En présence de données professionnelles ou personnelles sensibles, les responsables habilités doivent apprécier les obligations applicables. La nécessité d’une notification ne se déduit pas automatiquement du seul mot « chiffrement » ; elle dépend du risque et des circonstances.
Évitez les manipulations qui brouillent la chronologie.
Si un outil indique une localisation, transmettez-la aux interlocuteurs compétents au lieu de tenter une récupération dangereuse. Si un message suspect arrive après le vol, ne supposez pas qu’il provient du constructeur ou du service informatique. Une demande de secret de récupération peut aggraver l’incident.
Construire un inventaire limité mais exploitable
Une petite structure peut préparer une fiche par poste avec le propriétaire, l’utilisateur, le numéro de série, les volumes concernés et le responsable de la récupération. Ajoutez la date du dernier contrôle et le mode de protection attendu. Cette fiche doit elle-même être protégée, sans multiplier les secrets en clair.
Prenons un exemple fictif de cinq ordinateurs. Quatre affichent une protection active ; le cinquième a une suspension non expliquée après une intervention. Le résultat n’est pas « notre parc est chiffré à 80 % et donc presque sécurisé ». Il est « un poste exige un contrôle immédiat, et les quatre autres doivent encore avoir leur récupération et leurs accès vérifiés ».
Ce raisonnement empêche un indicateur global de masquer un cas critique. Un seul poste peut contenir les accès les plus sensibles de l’organisation. La priorité doit tenir compte des données et des droits, pas uniquement du nombre de machines conformes à une case de l’inventaire.
Pour chaque volume, distinguez les données locales, les supports externes et les copies distantes. Un disque USB utilisé pour une exportation n’hérite pas nécessairement de la protection du disque interne. Les données présentes sur un second support doivent apparaître dans le périmètre de vérification.
Prévoyez également le départ d’un salarié, le remplacement du portable et la mise au rebut. Les moyens de récupération, les accès applicatifs et l’effacement du matériel doivent être gérés à ces étapes. Une procédure construite uniquement pour le vol oublie des situations où les données quittent aussi leur environnement initial.
Un exercice de préparation sans casser la machine
Il n’est pas nécessaire de provoquer volontairement un blocage pour vérifier la première version de votre procédure. Depuis un autre appareil de confiance, cherchez le lieu de conservation du moyen de récupération, confirmez l’identifiant du poste et vérifiez le canal de contact prévu. Ne transmettez pas le secret par une messagerie non autorisée pour simplement prouver qu’il existe.
Simulez ensuite le vol avec une fiche fictive. Qui reçoit l’alerte ? Qui peut révoquer les sessions ? Où se trouve la liste des outils utilisés ? Comment sait-on si une commande d’effacement a été exécutée ? Ces questions révèlent souvent un manque d’organisation avant un manque de technologie.
Notez les délais observés dans cet exercice, sans les présenter comme ceux d’un incident réel. Si retrouver le responsable prend vingt minutes, améliorez l’annuaire ou le relais. Si l’inventaire ne décrit aucun compte, ajoutez les applications essentielles. L’objectif est de transformer une inquiétude en actions réalisables.
Gardez enfin une copie des consignes accessible lorsque le PC principal est indisponible. Un document stocké uniquement sur cet appareil ne servira pas le jour du vol. Séparez dans cette copie les informations publiques de contact et les éléments sensibles réservés aux administrateurs.
Le chiffrement devient une protection crédible lorsqu’on connaît son état, ses limites et les moyens de reprise. Préparer la disparition du matériel, c’est protéger les données tout en préservant la possibilité de travailler à nouveau. Le contrôle des comptes et des copies complète ce travail ; il ne peut pas être remplacé par un seul réglage.
Pour les déplacements fréquents, préparez un inventaire de ce qui est réellement nécessaire hors du bureau. Un export limité et une session avec des droits adaptés peuvent réduire les conséquences d’une perte. Ce choix doit préserver la possibilité de travailler sans créer de copies incontrôlées. Vérifiez notamment les téléchargements automatiques, les dossiers synchronisés et les documents récemment ouverts. Une politique qui interdit les fichiers locaux tout en laissant une application conserver de grands caches ne décrit pas correctement la situation. Documentez les exceptions autorisées et la manière dont elles sont effacées lorsque le déplacement ou le projet est terminé.

Je suis Romain, rédacteur passionné par tout ce qui touche au high-tech, à la crypto, et à l’innovation. Diplômé d’une école de marketing à Paris, je mets ma plume au service des dernières tendances et avancées technologiques.